

Versuchte XSS im Preload
Hi Dev-Team,
ich habe mir einmal den Response-Body von einem Request an "https://api.tresor.one/v1/preload" (wird stets im Vorfeld geladen, bevor man auf app.tresor.one etwas macht) angesehen.
Dort scheint es Watchlists zu geben (sind Watchlists in Zukunft vorgesehen, oder was haben die hier in der Response für einen Grund?).
Eine Watchlist ist mir hier allerdings aufgefallen, undzwar die mit der ID (6033b2dae1bad1003146963d) von der UserID (5f48e3638e4a9500684098ba)
Hier wurde versucht im Namen, sowie in der Beschreibung dieser Watchlist JavaScript-Code einzuschleusen.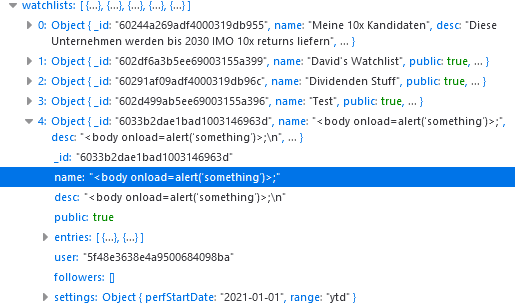
Es kann ja sogar sein, dass dieser User darauf angesetzt wurde (von z.B. Sumit) um nach Lücken zu suchen, dann ist ja alles gut. Ich wollte allerdings erstmal vorsichtshalber diesen Fund hier festhalten, falls hier doch jmd. unter uns ist der unaufgefordert versucht Schwachstellen zu finden/auszunutzen.
Hi @zeziroth - haha nice! Ja wir haben das Watchlist Feature aktuell im internen Beta Testing und der alert war ein Test unserer Beta-User in den Beschreibungen der Watchlists um auf Sicherheitslücken zu testen.
Der Grund warum das im Preload drin ist ist, weil wir ein "Populäre Watchlist" Feature dabei haben wo die populärsten Watchlists der Community auf der Märkte Page angezeigt werden. Und im aktuellen Test ist diese Watchlist sehr populär 😂.
Von dem her: nice find!
Find ich mega, dass du uns auf sowas hinweist. In dem Fall besteht keine Gefahr :)
Viele Grüße
Hier ein paar Bilder
https://twitter.com/TweetsOfSumit/status/1362060858554220544