Lisa
Team
Mod
+2

Gepostet in Neues vom Parqet Team
Aufhebung des Asset-Limits für Parqet Abonnenten & weitere Neuigkeiten

Liebe Community,

nach dem Autosync für Scalable Capital haben wir noch weitere Neuigkeiten für euch!

Aufhebung des Asset-Limits
Für Plus- und Investor-Nutzer haben wir das Asset-Limit für zusätzliche Assets (z.B. Kryptowährungen) aufgehoben (bisher lagen die Limits bei 15 bzw. 50).

Verbesserte Ladezeiten 🚀

Durch Anpassungen und Verbesserungen der Infrastruktur haben wir die Ladezeiten an vielen Stellen deutlich verkürzt.

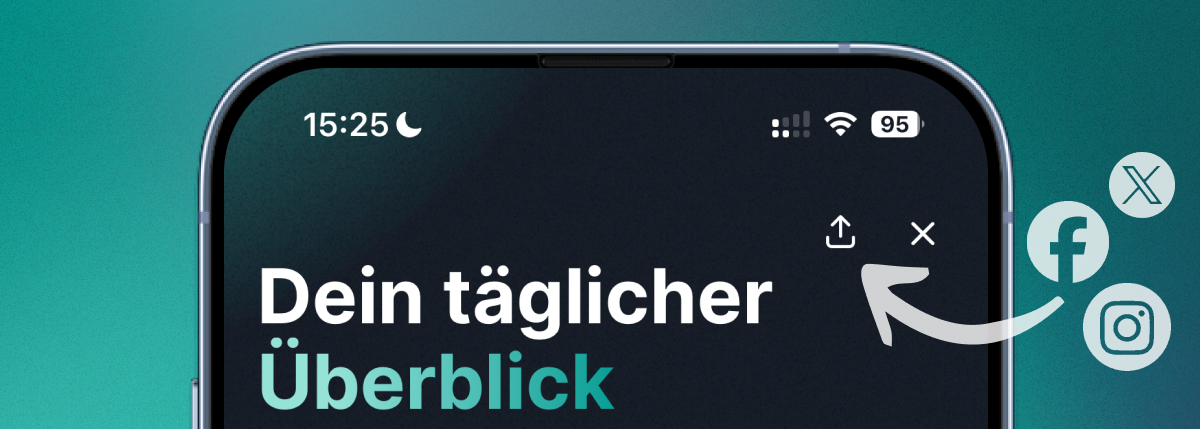
Social Sharing Feature für den Daily Roundup
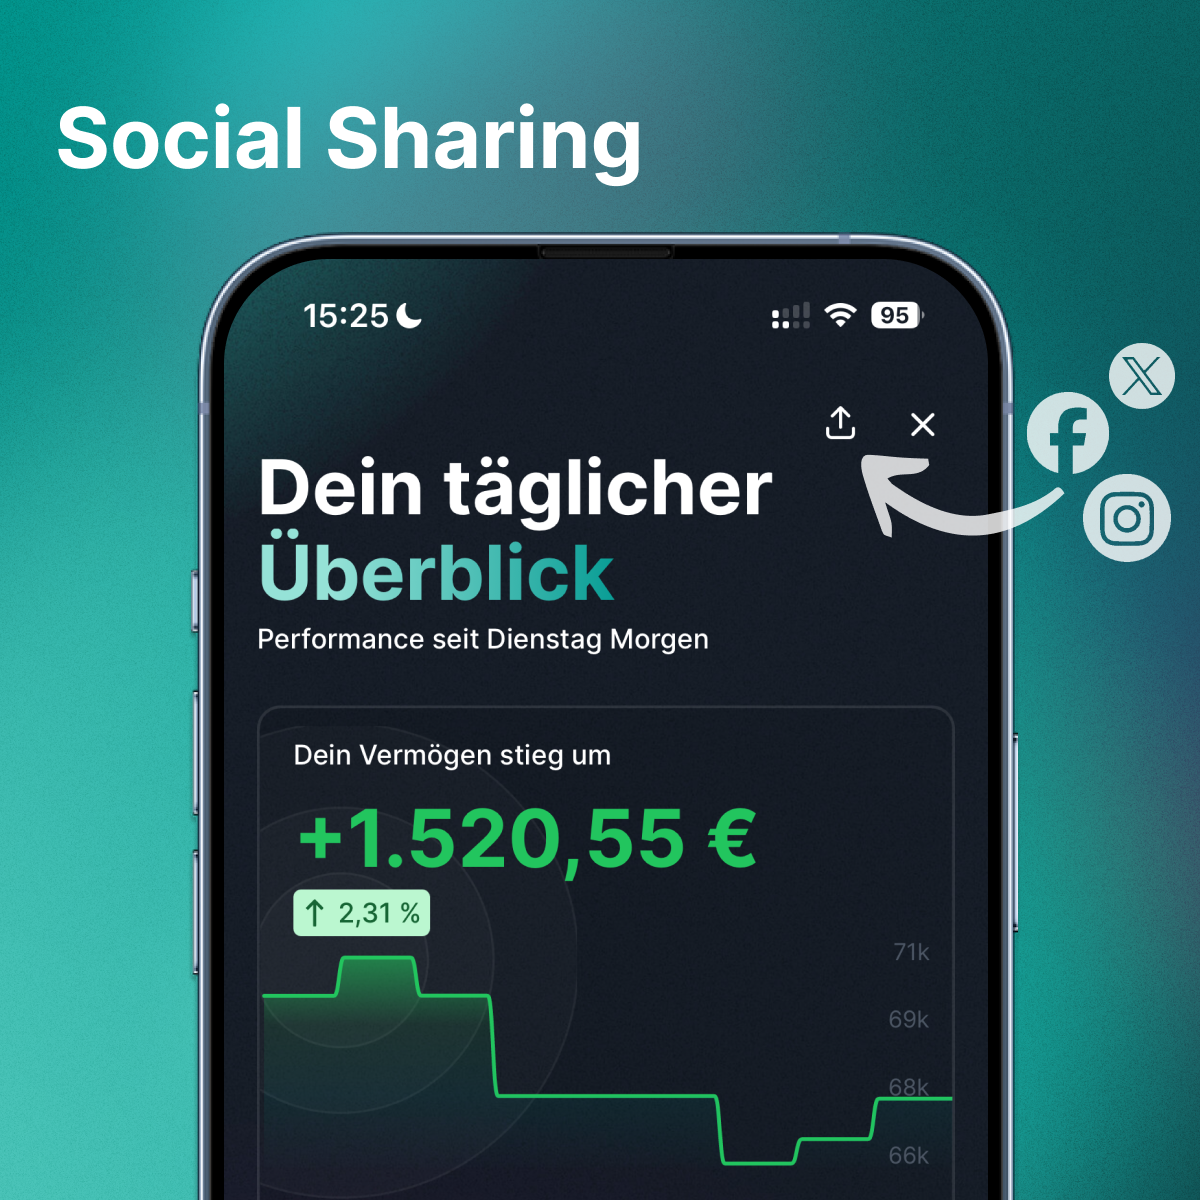
Der Daily Roundup in der mobilen App kann dank eines neuen "Teilen"-Buttons viel einfacher mit Freunden und auf Social Media geteilt werden.

PDF-Import für Roundup & Saveback

Wie gewohnt haben wir auch unseren bestehenden Datei-Import verbessert. So können nun auch PDF-Dateien der Roundup- und Saveback-Transaktionen von Trade Republic importiert werden.

Vorschau: TTWROR & Fonds-Gebührenanalyse 👀

Neben dem Autosync für die ING haben wir weitere, viel gewünschte Features in der Pipeline und teilweise bereits im Beta-Circle.

So wird in Kürze mit der TTWROR (True Time-Weighted Rate of Return) eine weitere Performance-Kennzahl zur Verfügung stehen, die ganz neue Möglichkeiten des Performance-Vergleichs eröffnet.
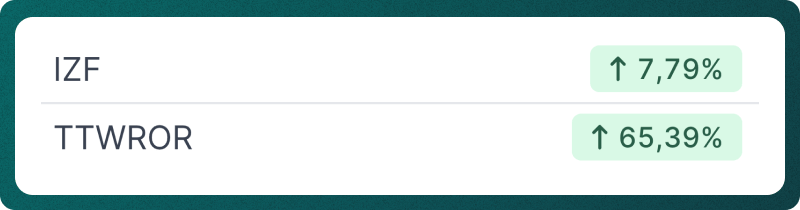
Für ETF- und Fonds-Liebhaber testen wir derzeit eine Gebührenanalyse, die einen direkten Überblick über die laufenden Kosten gibt.
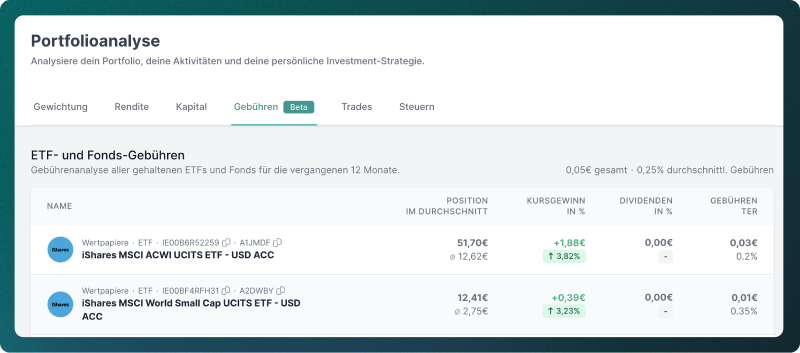
Wir sind gespannt auf euer Feedback!

Oh und noch etwas:

Parqet ist nominiert für den Goldenen Computer-Award 2024 🏆

Wir freuen uns, neben Branchengrößen wie Trade Republic und Gerd Kommer für den Goldenen Computer-Award in der Kategorie Finanzen/FinTech nominiert zu sein. Wenn du uns unterstützen möchtest, freuen wir uns über deine Stimme (Teilnahmeschluss 16.08.) - eine Registrierung oder Angabe von pers. Daten ist nicht erforderlich. Hier geht es zur Abstimmung. 🥳

Viele Grüße,
Das Parqet Team
49
9

9 Kommentare

Melde dich an, um mitzudiskutieren.
Arno Nym
Investor

Ihr ändert ein wesentliches Datenschutz-Differenzierungsmerkmal im Vergleich zum Wettbewerb (perspektivisch komplett) ohne aktive Information an ALLE eure Nutzer, die wie gewohnt Dokumente hochladen? Die entsprechenden FAQ-Seiten und die Produktkommunikation die eure Nutzer zumindest in Teilen zum Kauf bewogen haben wurden ebenfalls ohne Hinweis geändert?
Ich bitte euch dringend, da nochmal drüber nachzudenken, ob der (vermutlich von einigen) empfundene Vertrauensbruch die etwas geringeren Kosten einer serverseitigen Verarbeitung im Vergleich zu einem lokalen Wrapper rund um PDF.js o.ä. wert ist (der ständige Catch-Up mit den vielen Dokumentformaten bleibt ja ähnlich aufwändig).

Möchte euch mit diesem Kommentar sensibilisieren, dass das nicht ins positive Bild passt, dass ihr bisher abgegeben habt. Finanzdaten sind wirklich äußerst sensibel. Vielleicht denkt ihr darüber nochmal nach - ich und vermutlich auch einige Nutzer, die es erfahren, würden sich bestimmt freuen, wenn ihr auf die Community hört! Könnt natürlich auch ein Meinungsbild dazu einholen, ähnlich wie bei den anderen Features, dann wäre das transparent und jeder kann seine eigene Entscheidung treffen.
Danke schonmal im Voraus für’s drüber nachdenken :)

2
user_7be539
Plus

Werden PDF Import Dokumente weiterhin lokal verarbeitet? Sumit hat im Livestream erwähnt, dass auch PDFs jetzt zu euch hochgeladen werden. Bezieht sich das nur auf die TR Dokumente oder ab jetzt um alle PDFs?

Falls es für alle Dokumente ist, sehe ich das sehr kritisch, denn ich will unter keinen Umständen, dass meine Bankdokumente in eure Infrastruktur hochgeladen werden. Auch wenn sie nach der Verarbeitung sofort wieder gelöscht werden.

1
Sumit
Team
Mod
+4

@user_7be539 Bisher werden nur TR Dokumente hochgeladen und server-seitig ausgelesen. Andere Broker werden noch lokal ausgelesen. Perspektivisch wird sich das aber ändern.

Privatsphäre-technisch ändert sich von unserer Seite nichts, wir lesen weiterhin ausschließlich anonyme Transaktionsdaten aus. Wir machen dies serverseitig, damit Webapp, mobile App, Autosync und zukünftige Projekte eine einheitliche Möglichkeit haben PDFs auszulesen und wir das nicht in viele unterschiedliche Clients einbauen müssen. Nichts desto trotz verstehe ich, dass durch diese Änderung die Kontrolle weg fällt die man als technisch versierter Nutzer hatte um unsere Prinzipien hier auch zu prüfen. Wir überlegen noch, wir wir dies durch eine dritte Partei öffentlich prüfen lassen können (z.B. TÜV).

Viele Grüße

0
user_7be539
Plus

Danke für die Erklärung. Ein Hauptgrund für mich Parqet zu nutzen war es, dass das PDF Auslesen client-side lokal erfolgt. Ihr bewerbt das auch aktiv als Feature (https://www.parqet.com/data-protection).

Technisch kann ich deine Erläuterung natürlich nachvollziehen, dass ihr euch die Entwicklung vereinfachen wollt.

Das nun aber künftig sensible Infos wie Depotnummer, vollständige Anschrift, Kundennummer usw. zu euren Servern übertragen werden sollen ist ein breaking change und darauf muss unbedingt prominent hingewiesen werden und nicht nur in einem Nebensatz in einem Live-Stream - auch wenn es momentan nur für TR Kunden ist.

Angenommen eure Infrastruktur wird kompromittiert und ihr bekommt es erst spät mir, kann ein Eindringling eventuell alle PDFs die hochgeladen werden über Tage hinweg abziehen. Ist jetzt nur eines von vielen Beispielen, wie das für euch gewaltig nach hinten losgehen kann.

0
Sumit
Team
Mod
+4

@user_7be539 Wenn unsere Infrastruktur kompromitiert würde, sind auch die Clients nicht sicher. Außerdems laufen ja schon lange über den Autosync bereits Millionen PDFs über unsere Infra. Die werden nie gespeichert, aber serverseitig ausgelesen. Aber ja, ich verstehe dich und am Ende musst du das für dich entscheiden. Wir werden weiterhin Privatsphäre hoch halten, unsere Prinzipien transparent teilen, uns daran halten und mit externen Experten arbeiten um unsere Infrastruktur entsprechend prüfen zu lassen.
Wir haben z.B. gerade einen externen Pentester beauftragt alles zu prüfen:
https://x.com/TweetsOfSumit/status/1816787406181347442

Da wir das für den Autosync (für unterstützte Banken) sowieso komplett machen, ist es einfach sinnvoll hier alles (Code, Datenschutz, Security Mechanismen, etc) auch auf den PDF-Import auszuweiten. Ich quatsch mal mit dem Team ob es nicht doch eine Möglichkeit gibt weiterhin lokales auslesen möglich zu machen mit verkraftbaren Downsides aber ich wollte dir schonmal Bescheid sagen damit du - wenn nötig - entsprechende Konsequenzen ziehen kannst.

2
user_7be539
Plus

@xesogo48 bzgl. der Verarbeitung personenbezogener Daten durch Parqet würde ich mir da keine große Hoffnung machen. Kurz nach meiner Diskussion hier mit Sumit ist der Eintrag zum client seitigen PDF Import auf der Parqet Datenschutz Seite verschwunden… Dass das einfach so gemacht wird ohne die User z.B. beim Upload von PDF Dokumenten auf die Änderung hinzuweisen ist schon sehr schwach. Sicherlich auch nicht DSGVO konform.

Ich habe mich insoweit arrangiert, als das ich nun vorher sämtliche PDFs für den Import automatisiert durch ein Python Skript anonymisieren lasse.

1
amber
Plus

@xesogo48 Sorry, gerade wenn du im IT Bereich arbeitest verstehe ich nicht wie man (heutzutage) noch regelmässige/automatisierte Passwortänderungen als sinnvoll erachten kann.

Selbst das BSI, als so ziemlich langsamste Security Behörde, hat das vor ca. 4 Jahren eingesehen, andere waren da schneller und sind seit knapp 10 Jahren klüger.

Es nehme sich bitte niemand ein Beispiel an einer, aus u.a. meiner Sicht unsinnigen, Empfehlung einer regelmässig erzwungenen Passwort Änderung.

1
user_7be539
Plus

@sumit Ja, wäre cool wenn du das nochmal im Team besprichst.

Mir geht es auch nicht darum, dass ich euch nicht vertraue, sondern eher dass keine Infrastruktur im IT Bereich dauerhaft sicher ist. Exploits gibt es immer wieder mal, egal wie umfangreich pentesting betrieben wird.

Die Nutzer die sich für den AutoSync entscheiden gehen das Risiko bewusst ein. Deshalb ist es ja so toll, dass ihr den alternativen Weg per PDF Import client-seitig anbietet.

Die Sache mit dem TÜV fände ich super. Hast du schon 2022 in einem anderen Beitrag vorgeschlagen.

Wünsche dir ein schönes Wochenende. Möchte an der Stelle noch erwähnen, dass ich Parqet wirklich Klasse finde und das die lila Copycat euch nicht das Wasser reichen kann! 😉

0
Paul

@sumit da ich aus dem IT Bereich komme und schon einige Vorfälle miterleben durfte. Egal wie sicher und durch geplant alles ist. Der Mensch ist und bleibt der angreifbarste Punkt. Passwörter. Ich kann nur empfehlen Personal mit Zugriff auf kritische Infrastruktur zu regelmäßigen PW Änderungen zuzwingen. oder noch besser dies zu automatisieren.
Was ich schon erlebt habe gerade in den oberen Etage von Unternehmen nur weil man es bequem haben möchte. Jahre lange Firmenspionage. Unbemerkte ausführen von Straftentaten über fremde Accounts/Rechner.
Sowas erfasst leider ein Penetrationstest nicht. Und auch eine Software die Anomalien Netzwerk festellen soll erkennt sowas nicht.

Und das Problem haben alle. Vor paar Jahren haben sich 4-5 Jugenliche durch sämtliche großen IT Firmen “gehackt” nur weil sie an einen Admin Account von Riot kamen. Dort wiederum Zungangsdaten von anderen Accounts ausgelesen usw. MS, Google. über ein jahr lang hinweg haben die jungs alles ausgelesen was sie wollten. Selbst Server des US Militärs Zugriff auf eingeschränkte Bereiche genommen. (Dank Tunnel über MS Server)

Passwörter sind ein Fluch. Wer Sicherheit in der IT haben möchte der muss vorallem dort ansetzen.

E-Mail mit PW Kombination hinterlegt in eurer Datenbank. das muss um jeden Preis geschützt werden. Bzw der Zugriff auf diese massiv eingeschränkt werden.
Wer will schon das nächste Datenleak beim werten Herrn Solmecke werden und ihm ein Boot finanzieren.

0
🍪

Parqet  nutzt Cookies. Erfahre mehr